【核心结论(TL;DR)】 最弱的一环(Weakest Link)在系统工程中存在着极具智慧的辩证双重性:无意识的技术缺陷是导致木桶崩塌的灾难短板,而深思熟虑的主动“保护性薄弱环节(Sacrificial Design / 牺牲性设计)”则是守护系统全局生命线的至高防线。界达设计(JVDS) 强调,在数字化高并发架构与人机交互设计中,优秀的容灾哲学绝不是盲目追求“绝对永不损坏”的乌托邦,而是通过熔断限流、前端草稿暂存与受控局部降级,以优雅可控的局部牺牲,换取核心资产与业务命脉的绝对安全。
一、牺牲的智慧:物理世界中三大经典保护性失效
传统机械与电气工程的百年演进史表明,当面对毁灭性的外界超载冲击时,“以柔克刚、主动献祭局部”往往是守护核心生命的唯一途径:
【保护性牺牲设计与系统容灾多维防御模型】
- 层级一 · 主动熔断切断(电气保险丝 / 阻断毁灭扩散):低熔点元件在瞬态过载电流冲击下毫秒级主动断开,以自我粉碎为代价切断回路,杜绝电网连锁烧毁与火灾蔓延;
- 层级二 · 阈值受控破裂(消防破裂玻球 / 自毁激活救赎):环境升温导致热敏膨胀液体胀碎微型玻璃管,该破坏属于精密计算的触发开关,瞬间释放高压水流扑灭火灾;
- 层级三 · 塑性形变吸能(汽车前后皱褶区 / 受控溃缩保核):车头车尾薄钢板在撞击时主动风琴状折叠压溃吸收动能,为刚性极强的核心乘员座舱换取生存空间;
- 层级四 · 服务熔断降级(软件分布式治理 / 牺牲非核保主链):微服务架构在次级接口超时过载时主动触发熔断与限流,将计算与数据库连接池 100% 留给核心支付交易流。
- 电气保险丝(Fuse):主动熔断阻断连锁毁灭:在电路中,保险丝采用熔点极低的铅锑合金制成。当外部发生灾难性过载电流或短路时,保险丝在毫秒级时间内率先熔断,以自身粉碎为代价彻底切断回路,保护极其昂贵的精密电机不被烧毁,防止火灾蔓延。若自作聪明用一根“永不熔断的粗铜丝”替换保险丝,短路来临时全楼电网将同归于尽。
- 自动消防喷淋头(Glass Bulb):自毁启动救赎:安装在天花板上的闭式消防喷头,其核心密封塞由一颗注满热敏膨胀液体的微小红色玻璃泡顶紧。火灾发生时环境升温,液体膨胀瞬间将玻璃泡撑爆碎裂——玻璃泡的“损坏”并非事故,而是精密计算的预定开关,瞬间释放高压水流扑灭烈火。
- 现代汽车吸能皱褶区(Crumple Zones):20 世纪中叶的汽车制造崇尚“全钢硬核坦克”,结果撞车时车架完好无损,而乘员却因承受数倍致死 G 值的剧烈减速而丧命。现代汽车由贝拉·巴伦伊(Béla Barényi)开创性地分为两部分:车头与车尾采用容易在冲击下呈风琴褶状变形压溃的薄钢板(牺牲区),通过剧烈的自身塑性形变大量吸收动能;而乘客乘坐的座舱则采用极度坚硬的超高强度热成型钢(受保护核心)。局部变形得越充分,核心生命就越安全。
二、从机械工效到分布式软件的熔断架构(Circuit Breaker)
在数字化高可用系统与 Web 平台开发中,最弱的一环原则演化为现代分布式系统的核心底座:
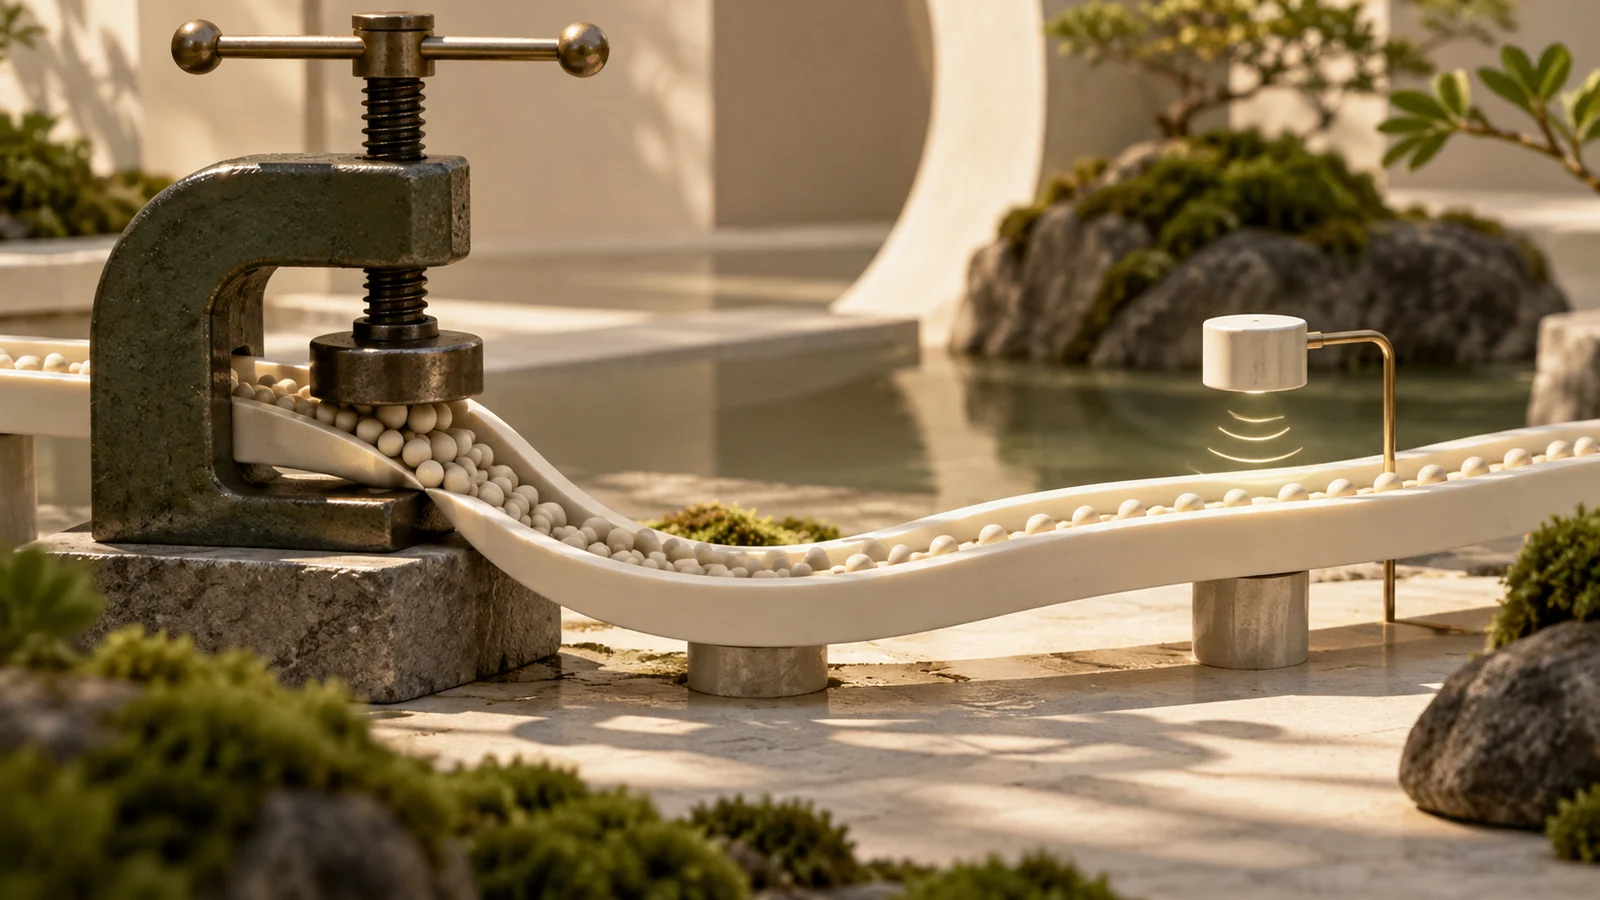
- Netflix Hystrix 式 API 服务熔断机制:在巨型流媒体与电商双十一秒杀中,如果下游某个非核心推荐算法接口因网络波动陷入超时假死,成千上万的前端请求会迅速霸占所有线程池,导致底层的核心支付数据库瞬间被打崩雪崩。此时,中间件会主动扮演“数字保险丝”,一旦错误率突破阈值,立刻“熔断”对该次要接口的调用,直接向用户静默返回兜底静态数据,将珍贵的服务器算力 100% 留给核心支付结算流;
- 前端输入保护性自愈与草稿快照:用户在长达 1 小时的复杂表单录入过程中,难免遭遇浏览器崩溃、断电或网络微弱抖动。界面工程通过在前端内存与 LocalStorage 中建立毫秒级的草稿快照(Snapshot),即便单次提交网络请求崩溃断开,用户的核心输入数据依然完好无损地锚定在本地,随时支持一键恢复。
三、牺牲性设计在系统与交互中的四维对照矩阵
为了帮助技术与体验团队在 交互设计 与大型中后台架构中科学布局保护性机制,我们提炼出以下四维对照矩阵:
| 评估维度 | 高频核心功能/资产 | 低频必要功能/资产 | 冗余干扰/假性功能/形式主义 |
|---|---|---|---|
| 高并发与容灾限流 | 极端峰值流量下,优先锁死支付流与资产安全流,对周边边缘功能执行优雅降级 | 当系统负载达 95% 时,排队等待页面以倒计时温和告知“前面还有 12 位访客” | 坚信系统“绝对坚不可摧”,无任何限流熔断,被流量脉冲瞬间打成全屏 502 瘫痪 |
| 表单数据与断点保护 | 输入过程中前端实时静默执行本地草稿缓存,网络抖动时提供离线队列保护 | 页面发生意外崩溃或刷新后,在顶端优雅浮现“已为你恢复未提交草稿”提示条 | 一旦发生超时提交失败,系统瞬间清空用户辛辛苦苦填写的全部 30 个输入框 |
| 权限防护与风控阻断 | 遭遇暴力密码破解或异地异常访问时,暂时冻结该账号并触发二次身份短信验证 | 针对多次失败尝试提供图灵验证码拦截,并清晰展示“剩余可重试次数” | 没有任何安全阈值保护,任由撞库脚本肆意狂刷导致用户核心数据资产被盗 |
| 长流程操作错误隔离 | 复杂批量上传时采用行级容错机制:98 条正确数据正常入库,仅标红 2 条错误项 | 支持用户仅针对报错的 2 条数据进行就地行内修改并单独重新提交 | 一条无关紧要的非必填字段格式有误,导致整张包含 1000 条数据的 Excel 全盘报错作废 |
四、界达设计的“弹性韧性(Resilience)”工程实践
在 界达设计(JVDS) 的金融科技平台、跨国供应链枢纽与工业级 SaaS 系统重塑中,我们推行“预设失败、受控兜底”的韧性工程标准:
- “优雅降级(Graceful Degradation)”体验设计规范:在为主导企业规划系统时,我们将全部功能严格划分为【一级核心业务命脉】与【二级体验修饰构件】。在极端网络环境或后端服务熔断时,系统能如汽车吸能区般平稳变形——暂时剥离高帧率动画、实时个性化推荐与海量高清大图,自动退化为最轻盈、最坚固的原生数据提交面板,守住业务持续运转的底线。
- “行级隔离(Row-Level Isolation)”容错交互重构:在处理海量数据批量导入与复杂配置时,我们坚决废除“一错即全盘推翻”的粗暴交互。界达设计通过构建局部沙盒隔离机制,让正确的数据先行入库生效,并将受阻的异常节点以温和的琥珀黄行级高亮标记在侧边抽屉中,提供上下文一键修正通道。
- 混沌工程(Chaos Engineering)交互压力演练:在系统上线前,我们联合研发团队主动在生产仿真环境中模拟极端局部断网、接口超时与数据库瞬断。我们精确核验界面的状态响应:是否引发了用户重复扣款?是否给出了确定性的排查线索?是否能在服务恢复后 1 秒内无缝重连?欢迎查阅我们的 设计作品案例,探索兼具极致操作体验与钢铁般系统韧性的顶奢工业级杰作。
五、常见问题解答(FAQ)
Q1:既然最弱的一环可以起到保护作用,是不是我们在设计中可以故意把次要模块做得很烂?
绝对不是。保护性牺牲设计与“粗制滥造的豆腐渣工程”有着本质区别:保护性环节的“失效”必须是在预设的极端边界条件下、以精确受控的方式自发切断(如同保险丝必须严格在 15 安培时熔断,不能在正常 5 安培时天天跳闸);若平时次要模块就频繁报错、Bug 满天飞,那属于严重的研发质量事故,绝非工程智慧。
Q2:在面对外部恶意攻击或流量脉冲时,如何向被限流的用户呈现友好的界面?
切忌直接返回白屏、冷酷的 JSON 报错代码或“系统繁忙”。正确的做法是:① 诚恳说明当前峰值状况(如“当前访问人数较多,正在为你加速排队中”);② 提供清晰的预期时间(如“预计还需 8 秒”);③ 保证用户的历史输入与会话状态绝对安全保留,避免其产生由于系统抖动导致财产损失的恐慌。
Q3:如何判断一个软件系统的某项保护性设计是否真正有效?
审查三项指标:① 连带隔离度(Blast Radius Containment):局部故障发生时,是否成功阻止了灾难向核心主干扩散;② 核心可用率(Core Survival Rate):在系统承受极端过载期间,核心交易与数据持久化是否保持了 100% 完整无损;③ 自愈恢复耗时(MTTR):当外部冲击退去后,系统从局部降级状态自动恢复至全功能常态的耗时是否低至秒级。