【核心结论(TL;DR)】
防卫空间理论(Defensible Space)原本是城市规划与建筑环境学中抵御犯罪、重塑秩序的经典学说:它证实了一个空间是否安全有序,并不取决于是否建造了高墙铁网,而取决于领域边界是否清晰(Territoriality)、日常自然观察是否通畅(Surveillance)、以及空间是否显露出持续被照料与维护的生命痕迹(Milieu)。将这一理论投射至数字化协同平台与企业 SaaS 软件中,系统权限混乱、公地悲剧与协作失控的根源,恰恰在于数字资产缺乏清晰的归属界限与透明的行为追溯。界达设计(JVDS) 主张在企业 交互设计 中构建“透明责任场”,让归属有边界、操作有回响、管理有温度。
一、防卫空间的起源:纽曼法则与破窗效应的深层机理
20 世纪 70 年代,建筑师奥斯卡·纽曼(Oscar Newman)在对纽约不同类型公共住房的长期犯罪率调研中,揭开了一个惊人事实:
- 在拥有封闭长走廊、巨大无私属归属大厅的超高层公共公寓中,抢劫与破坏公物事件频发;
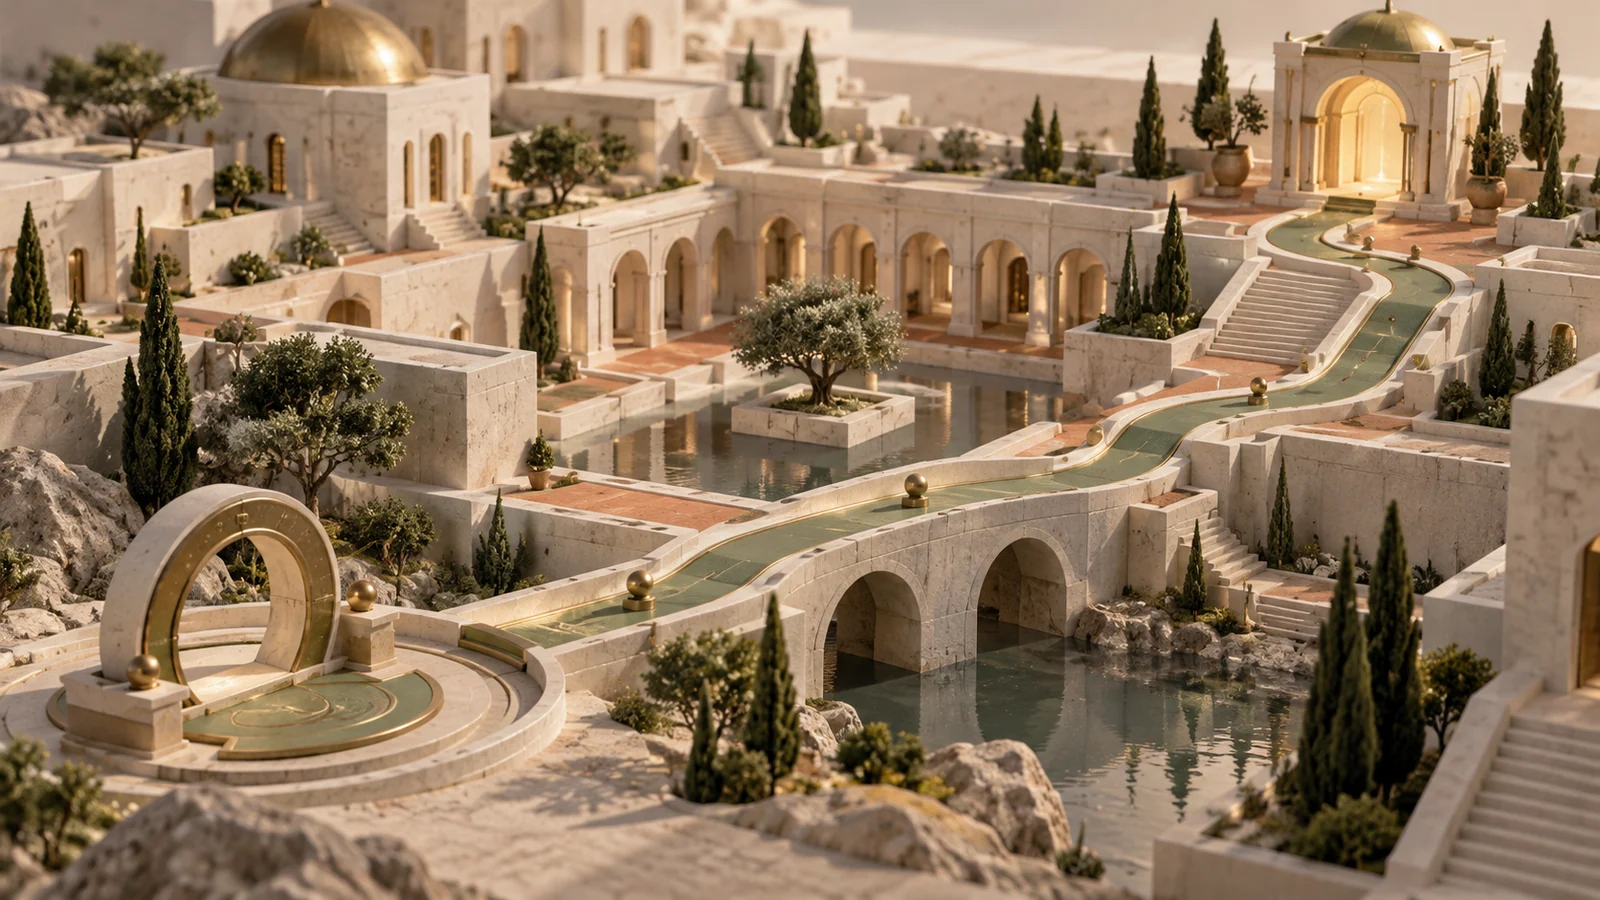
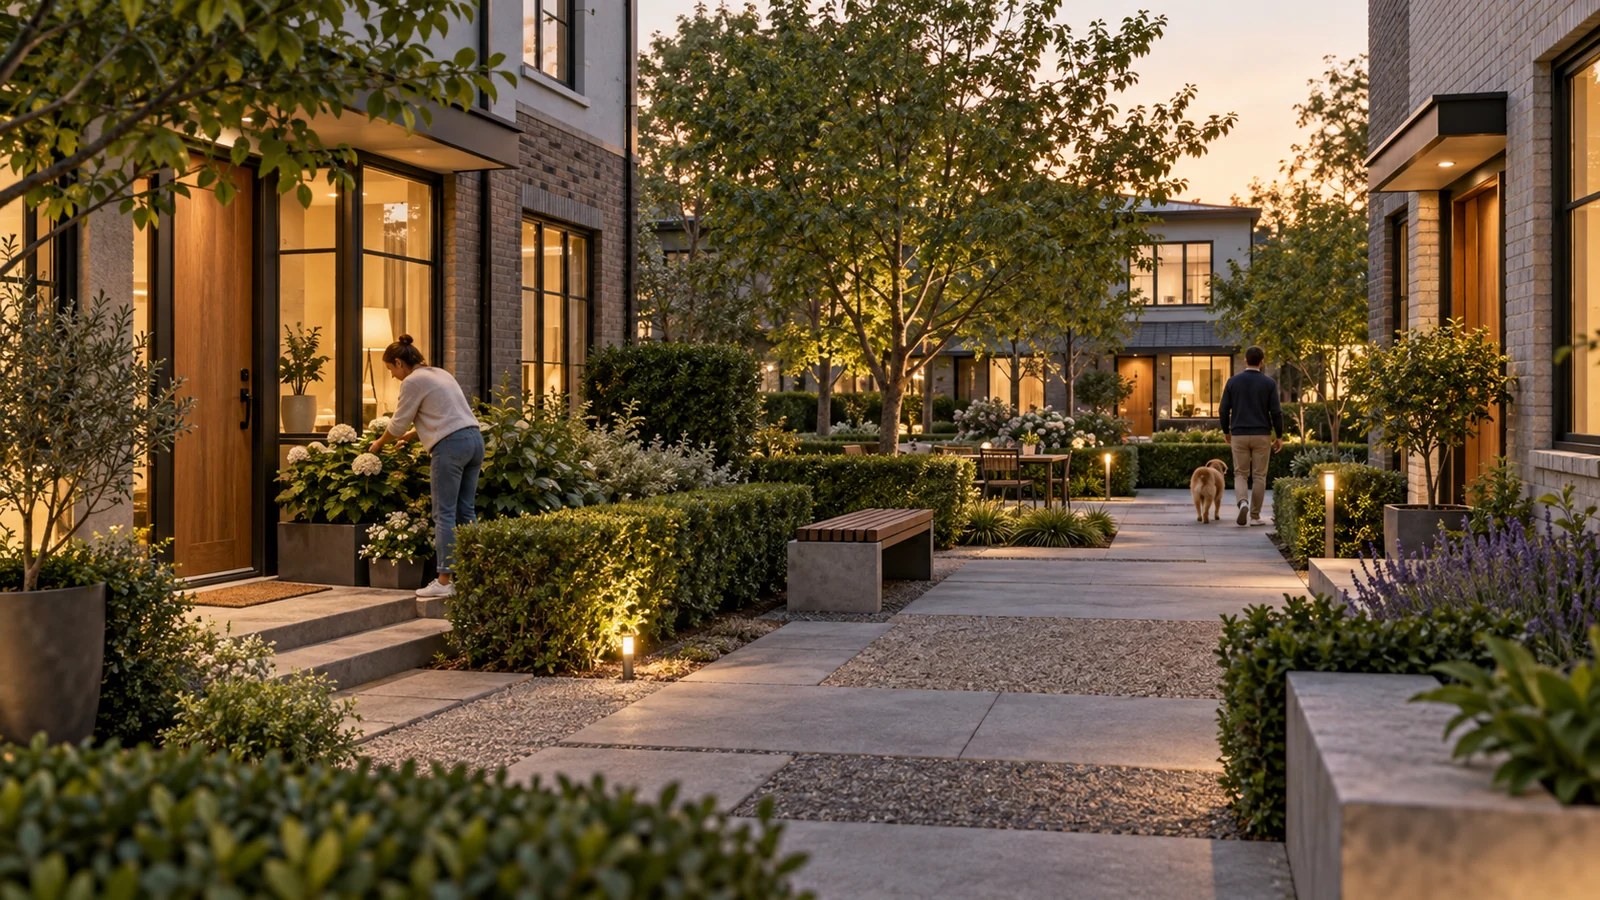
- 而在同一街区、人口密度相仿,但拥有独立低矮庭院、明亮开阔窗台与清晰入户步道的低矮公寓群落中,犯罪率断崖式下跌。
纽曼由此提出防卫空间理论(Defensible Space):物理环境的布局直接塑造了人类的行为模式与领地心理。其核心支柱包含三大维度:
1.1 领域性(Territoriality):划定“这是我的地盘”
人类天生具有领地防卫本能。当空间界限模糊(例如一处既属于全体居民又属于市政部门的巨大荒地),往往会导致“公地悲剧(Tragedy of the Commons)”——人人皆可使用,但无一人愿意承担扫保洁与修缮职责。通过矮墙、绿篱、铺装材质微变化确立的私属、半私属、半公共与公共分级边界,能够瞬间激活使用者的主人翁意识。
1.2 自然监督(Natural Surveillance):街角之眼的被动威慑
传奇城市学者简·雅各布斯(Jane Jacobs)在《美国大城市的死与生》中强调“街道的眼睛(Eyes on the Street)”。防卫空间并不是在每个角落安装持枪保安,而是通过将门窗朝向公共步道、将长椅安放在视线交汇处、提供明亮均匀的夜间照明,使正常的日常邻里活动自然覆盖整个环境。潜在破坏者在感知到“自己时刻处于众目睽睽之下”时,不轨企图会被极大压制。
1.3 形象与维护(Image and Milieu):破窗效应的反向阻击
干净平整的门垫、修剪整齐的灌木花卉、擦拭一新的信箱,在无声中向外界广播着强烈的信号:“这处空间持续有人居住、热爱并严密照料”。相反,一扇破损未补的玻璃或一堵无人清洗的涂鸦墙,则在暗示“这里处于失控与遗弃状态”,迅速引来更密集的破坏。
二、从物理街区到数字空间:企业协同软件的领地迷航
现代企业员工每天在飞书、钉钉、Slack、Jira、Notion 等海量协同软件中穿梭。然而,许多系统充斥着严重的“数字公地悲剧”:
- 幽灵文件夹与僵尸文档:云盘里堆积着数千个命名为“新建文件夹 (2)”或“未归档资产”,无人敢删,也无人负责维护;
- 权限黑洞与背锅危机:重要生产配置被意外篡改,回溯日志却显示“由公用管理员账号修改”,责任链条彻底断裂;
- 冷漠疏离与协作孤岛:不同部门在同一个数字平台内各自设防,彼此看不到对方的工作上下文,缺乏共同体的认同纽带。
数字化界面虽然没有真实的砖石水泥,但用户心智中对数据主权、协作领地与安全距离的需求与物理世界毫无二致。
三、数字防卫空间功能配置对比矩阵
在现代企业协作系统与组织中台架构设计中,构建健康的领地机制必须严密区分良性防护与过度割裂:
| 领域层级 | UI/UX 落地表现形式与机制 | 团队安全感与协作效能 | 典型实施陷阱与误区 |
|---|---|---|---|
| 高频核心领域感 (权责透明界定) | • 工作区顶部常驻组织徽标与所属身份标签 • 文档与资产明确显式展示“创建者/责任人/最后维护时间” • 精准的 RBAC 角色权限多维继承与可视化授权看板 | 彻底消灭管理盲区;建立强烈的资产归属感,杜绝公用账号带来的安全隐患。 | 权限划分过于黑盒晦涩,用户不知道为什么不能看,也没有申请权限的明确入口。 |
| 低频必要监督 (审计与动态透光) | • 资产变更的多维活动时间轴(Activity Audit Log) • 在线协作时的实时头像光标(Live Presence Cursor) • 敏感数据导出前的水印提示与风控预警弹窗 | 构筑企业资产合规防线;通过轻度透明性激发自律,消除无序猜测与隔阂。 | 走向极端监视主义,强制要求员工全天候开启摄像头打卡,严重践踏隐私与信任。 |
| 冗余虚妄壁垒 (部门本位割裂) | • 部门之间层层设卡、毫无跨域检索可能的数据深渊 • 每一处普通共享文件夹都必须由最高负责人线下批条子 • 充满攻击性的不可触碰弹窗与红字恐吓警告 | 严重摧毁组织协同敏捷度;逼迫员工私下拉微信群传递明文文件,造成更大安全漏洞。 | 误把“防卫空间”等同于“各自画地为牢”,把企业协作软件做成了中世纪封建碉堡。 |
四、界达设计(JVDS)数字防卫空间落地方法论
在企业级云平台、协作工作台与资产管理系统 UI/UX 设计中,界达设计(JVDS) 提出“让权责看得见,让协作有回音”的数字空间治理体系:
[JVDS 数字领地治理模型]
空间边界可视化 ──> 责任人实体显性化 ──> 活跃状态环境共感知 ──> 权限流转闭环
- 领地边界与层级锚定(Territory Demarcation System): 在界面顶层架构中,摒弃平铺直叙的扁平树状结构。JVDS 引入“企业公共大厅(Public) ➔ 部门专属空间(Semi-private) ➔ 个人私属工作台(Private)”三级视觉隐喻。通过背景色彩的微冷暖调变化、卡片内边距层级与边框质感,让用户在进入不同区域的 0.1 秒内,清晰感知当前的公开程度与发言责任。
- “有人照料”的鲜活元数据系统(Living Metadata Architecture): 彻底杜绝死气沉沉的冰冷文件列表。界达设计规范要求:每一份核心业务资产卡片上,必须动态聚合“园丁指标”:直观展示责任人真实头像、当前是否在线、最近 7 天更新频次与互动点赞量。让数字资产不再是一串冷冰冰的字节,而是时刻散发着被主人悉心呵护的生命温度。
- 自然监督与透明操作流(Gentle Natural Surveillance): 在多人协同文档或看板中,引入“轻量化数字足迹”。当某位同事正在查阅或编辑某一行配置时,该区域呈现温和呼吸光晕与微头像浮标,既向团队同步了工作进展,又以极其体面、优雅的方式消除了暗箱操作带来的误删风险。
五、常见问题解答(FAQ)
Q1:在纯纯的工具软件(如设计工具或代码托管平台)中,也有必要做“防卫空间”吗?
极其必要,Figma 的全球爆火很大程度上就是做对了“数字防卫空间”。 在早期的 Sketch 时代,设计师在本地偷偷做图,资产处于封闭暗室;而 Figma 引入了多人实时在线光标(Multiplayer Presence)与共享组件库责任认领,把设计文件变成了人人可见的“阳光透明广场”。团队成员在画布上互相看得见彼此在忙碌,既激发了协同创造力,又自然杜绝了低级摸鱼与恶意覆盖。
Q2:如何平衡“增加操作透明度(自然监督)”与“保护员工个人隐私”?
核心原则是“对资产透明,对人尊重”。 自然监督聚焦的是“工作对象的状态变迁”(例如:谁在什么时间修改了这行合同条款),而不是“窥探个人的生理行为”(例如监控打字节奏、屏幕截图录屏)。凡是涉及工作交付物的流转,必须 100% 留痕透明;凡是涉及个人日常沟通与未发布私属草稿,必须给予坚不可摧的隐私安全锁。
Q3:如何判定一个企业协同系统的权限设计是“安全有序”还是“僵化窒息”?
观察“跨部门申请权限的流转时效”与“资产弃置沉淀率”。 如果一个新员工想要查阅邻近部门的一份通用技术文档,可以在界面上一键发起申请并在 10 分钟内获得临时只读授权,且文档整洁完好,说明空间治理极度健康;如果申请一个接口需要审批 4 天并找 3 个副总裁签字,导致大家私下用 U 盘拷贝明文代码,说明防卫机制已经彻底反噬了业务本身。欢迎查阅界达团队的经典 设计作品案例,了解高安全性与极致流畅度如何在企业级系统中完美统一。